更新情報
公開APIからプロジェクトユーザーを追加・削除できるようになりました!ほか
ベースマキナの更新情報をお届けします。
公開APIからのプロジェクトユーザーの追加・削除
社内のシステムやスクリプトからベースマキナを操作できる公開APIで、プロジェクトユーザーを追加・削除できるようになりました。
公開APIでは、これまでもユーザーのグループへの所属を追加・解除できました。今回、プロジェクトへのユーザーの追加・削除にも対応したため、プロジェクトへの追加からグループへの所属、プロジェクトからの削除までを、すべて公開APIで行えるようになりました。
入社や異動、退職の手続きに合わせて、社内のシステムからプロジェクトのメンバーと権限をまとめて変更する場合などにご利用いただけます。追加できるのは、画面から追加する場合と同じく企業アカウントに登録済みのユーザーです。
使用例
対象ユーザーは、ベースマキナの内部IDのほか、email: をつけてメールアドレスでも指定できます。以下は、ユーザーをプロジェクトに追加し、続けてグループに所属させる例です。
# プロジェクトにユーザーを追加する
curl -X PUT \
  "https://platform.basemachina.com/public/v1/projects/<PROJECT_ID>/users/email:taro@example.com" \
  -H "Authorization: Bearer $ACCESS_TOKEN"

# 追加したユーザーをグループに所属させる
curl -X PUT \
  "https://platform.basemachina.com/public/v1/projects/<PROJECT_ID>/users/email:taro@example.com/groups/<GROUP_ID>" \
  -H "Authorization: Bearer $ACCESS_TOKEN"
プロジェクトから削除する場合は、プロジェクトへの追加と同じパスに DELETE を送ります。プロジェクトから削除すると、そのプロジェクトで所属していたグループも合わせて解除されます。
公開APIからの操作には、「プロジェクトユーザー管理者」のロールを持つグループへの所属が必要です。詳細はドキュメントの「プロジェクトユーザーの管理」の「公開APIからプロジェクトユーザーを追加・削除する」をご参照ください。エンドポイントの詳細はAPIリファレンスにまとめています。
ユーザー一覧のCSV出力
企業アカウントのユーザー一覧と、プロジェクトユーザーの一覧を、CSVファイルとして出力できるようになりました。誰がどのグループに所属しているか、多要素認証を登録済みかといった棚卸しを、表計算ソフトで行う場合などにご活用いただけます。
一覧の右上のメニュー(︙)から「CSVをダウンロードする」を選ぶと出力されます。一覧が複数ページに分かれている場合も、すべてのユーザーを出力します。検索で絞り込んでいる場合は、絞り込んだユーザーだけを出力します。
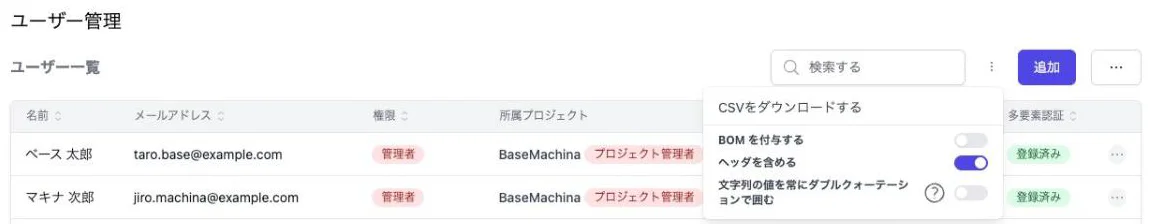
企業アカウントのユーザー一覧
1ユーザーにつき1行で、次の項目を出力します。
| 項目 | 内容 |
|---|---|
| 名前 | ユーザーの名前 |
| ID | ユーザーID |
| メールアドレス | ユーザーのメールアドレス |
| 管理者 | 企業アカウントの管理者なら true、そうでなければ false |
| ステータス | 「有効」または「招待中」 |
| 多要素認証 | 「登録済み」または「未登録」。多要素認証を必須にする認証ポリシーがある場合だけ出力します |
プロジェクトユーザーの一覧
ユーザーと所属グループの組ごとに1行で、名前・ID・メールアドレス・グループ・プロジェクト管理者を出力します。複数のグループに所属しているユーザーは、グループの数だけ行が出力されます。グループに所属していないユーザーは、グループを空欄にして1行出力されます。
詳細はドキュメントの「企業アカウントのユーザー管理」と「プロジェクトユーザーの管理」をご参照ください。
CLIのbm loginの改善
設定のコード管理で使うCLI(@basemachina/cli)のv1.9.0で、bm login で保存した認証情報が自動で更新されるようになりました。30日以上CLIを使わなかった場合を除き、bm login をやり直す必要はありません。
bm loginを実行して開いたブラウザで、確認画面で「ログインする」を選択して許可する方式になりましたbm print-access-tokenは、JWTの有効期限が切れている場合に自動で更新してから出力します
また、v1.8.0で bm logout を追加し、bm login で保存した認証情報を削除できるようになりました。v1.9.0以降では、ローカルの認証情報を削除する前に、サーバー側でも認証情報を失効させます。
詳細はドキュメントの「bm login」と「bm logout」をご参照ください。
Amazon AthenaのOIDC認証
Amazon Athenaのデータソースで、OpenID Connect(OIDC)による認証を選べるようになりました。OIDCを使用すると、アクセスキーをベースマキナに渡すことなく、IAMロールの権限でAmazon Athenaを操作できます。ベースマキナが発行するID Tokenを使って sts:AssumeRoleWithWebIdentity を実行し、一時的な認証情報を取得します。
長期間有効なアクセスキーを発行・保管したくない場合にご活用いただけます。OIDCを利用する場合は、IAMユーザーの作成とアクセスキーの登録は不要です。
設定方法
- AWSで、ベースマキナのIdP(
https://idp.basemachina.com)を信頼するOIDCプロバイダーと、ベースマキナが権限借用するIAMロールを作成します。ドキュメントに、必要なリソースをまとめて作成するTerraformのコードを掲載しています。 - ベースマキナでデータソースの接続設定を開き、認証方式に「OIDC」を選択します。
- 「IAM ロール ARN」に作成したIAMロールのARNを、「Audience」にOIDCプロバイダーに登録した値と同じ文字列を入力します。
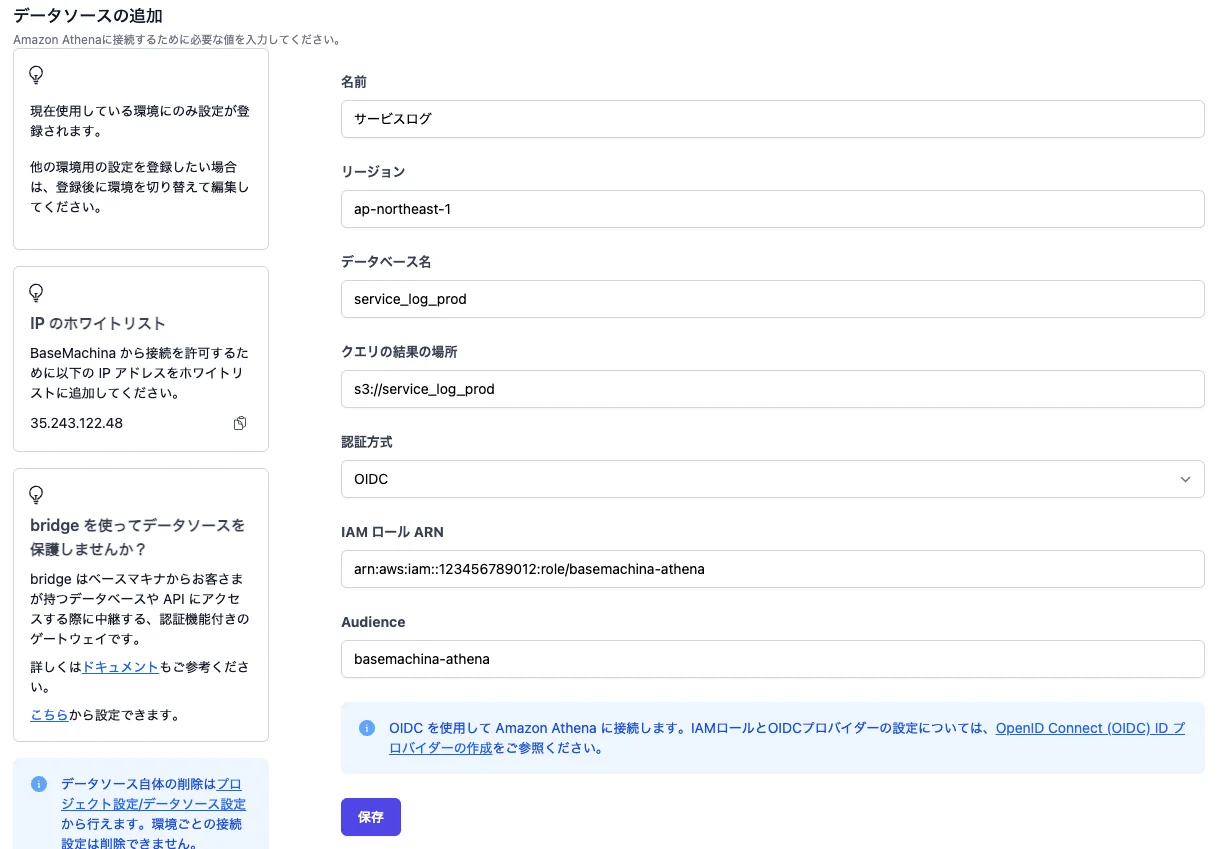
詳細はドキュメントの「Amazon Athenaデータソースの設定」の「OIDC で接続する」をご参照ください。